
El proyecto PHP publicó actualizaciones de seguridad para corregir dos vulnerabilidades críticas que pueden permitir ejecución remota de código sin autenticación. La alerta afecta a instalaciones de PHP que atienden solicitudes web y llega acompañada de una recomendación poco habitual por su contundencia: actualizar de inmediato.
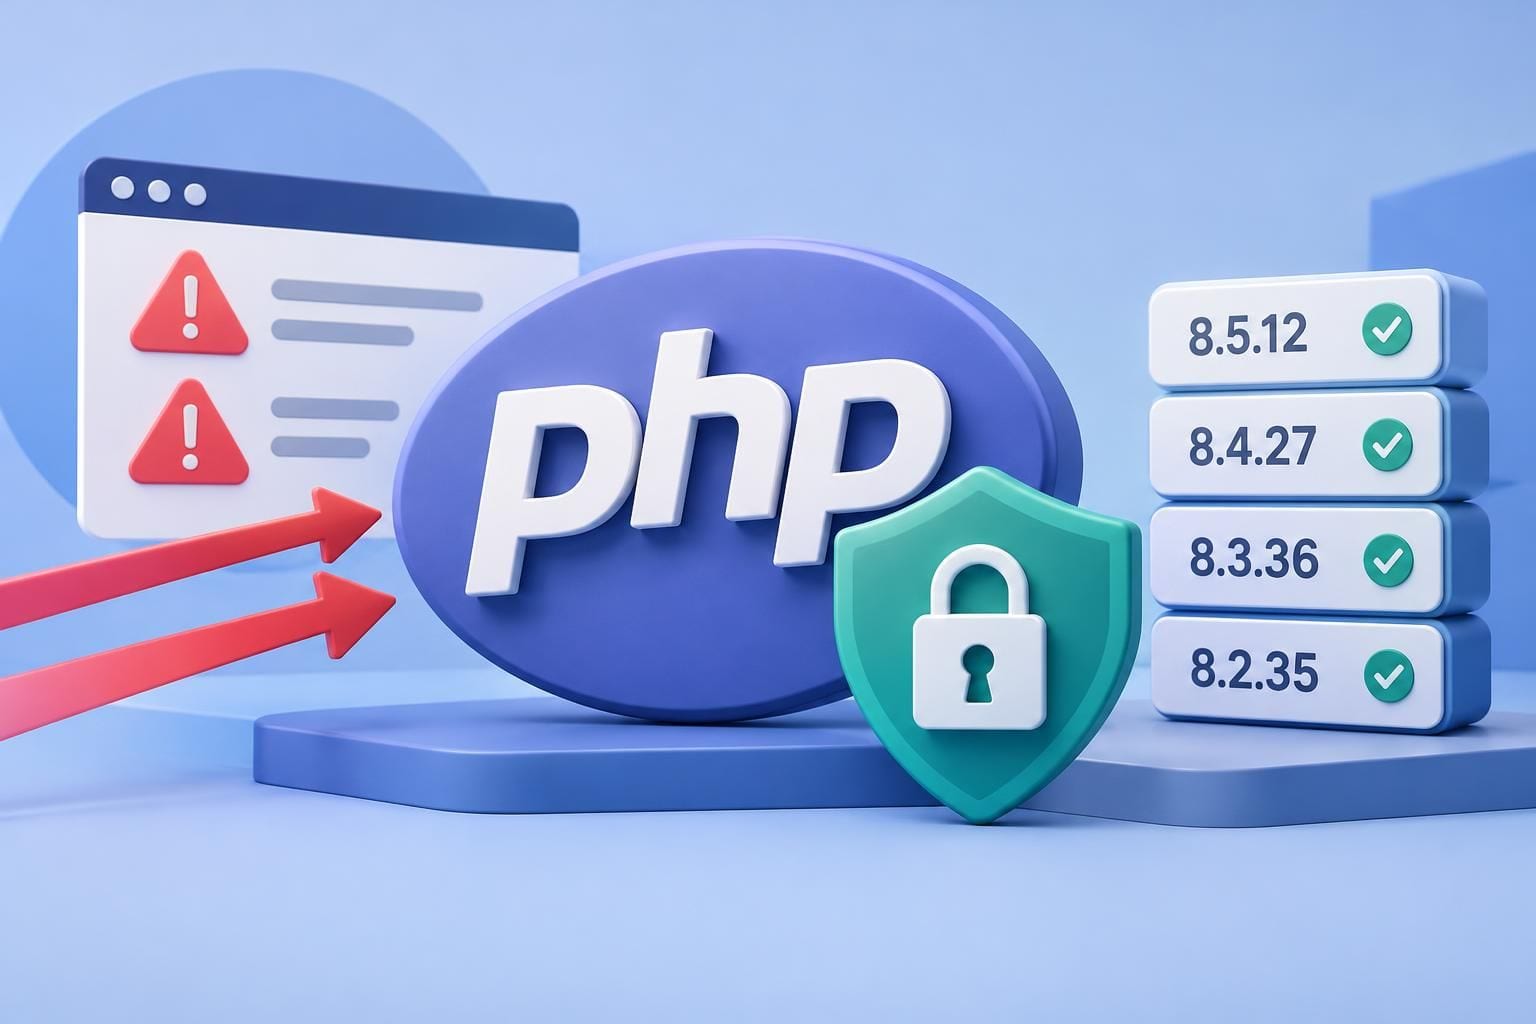
Los parches ya están disponibles en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El equipo del lenguaje identifica las fallas como CVE-2026-109618 y CVE-2026-109619, y advierte que ambas pueden ser aprovechadas antes de que el código de la aplicación se ejecute en determinados escenarios.
Qué corrigen las nuevas versiones
La primera vulnerabilidad está relacionada con el manejo de condiciones de falta de memoria. Según la advertencia oficial, una interrupción durante la inicialización parcial de datos internos de una solicitud puede hacer que la limpieza posterior trate información inválida como si fuera válida.
La segunda involucra estado interno de una solicitud que podría permanecer disponible después de liberar la memoria que lo respaldaba. Si un mismo proceso atiende una solicitud posterior, ese estado obsoleto puede utilizarse antes de que la inicialización normal lo restablezca.
El resultado en ambos casos puede ser ejecución remota sin necesidad de autenticación. La exposición incluye servidores con PHP-FPM, Apache mediante mod_php, php-cgi, FrankenPHP y LiteSpeed; el proyecto señala un riesgo especialmente alto para mod_php, donde ya se demostró una vía de explotación mediante una solicitud no autenticada.
Actualizar es la respuesta principal
La recomendación es instalar la versión corregida correspondiente a la rama utilizada: 8.5.12, 8.4.27, 8.3.36 o 8.2.35. Las distribuciones Linux y proveedores con soporte extendido recibieron los parches con anticipación, por lo que los administradores también deben comprobar la disponibilidad de paquetes actualizados en sus repositorios oficiales.
Para entornos que siguen en PHP 8.1 o versiones anteriores, el panorama es más delicado: esas ramas ya no reciben actualizaciones regulares del proyecto. PHP publicó retroportaciones mínimas del código fuente para 7.4, 8.0 y 8.1, pero la salida recomendada sigue siendo migrar a una versión con soporte o consultar al proveedor del sistema por parches retroportados.
La versión 8.2 continuará recibiendo correcciones hasta el 31 de diciembre de 2026, fecha prevista para su fin de vida. Eso convierte esta actualización en una oportunidad para revisar no solo estas vulnerabilidades, sino también el calendario de actualización de PHP de cada plataforma.

Las mitigaciones no sustituyen el parche
El aviso técnico incluye medidas temporales para reducir rutas concretas de ataque, como ajustar límites de solicitudes, desactivar el seguimiento de progreso de carga de sesiones y reiniciar los trabajadores. Sin embargo, el propio proyecto recalca que no existe una mitigación completa: estas acciones pueden bajar la exposición, pero no vuelven segura una instalación vulnerable.
Para los equipos que operan aplicaciones, tiendas, APIs o paneles sobre PHP, la prioridad es identificar la versión activa tanto en producción como en contenedores, imágenes base y servidores de respaldo. En un incidente de ejecución remota, dejar una instancia secundaria sin parche puede ser suficiente para mantener abierta la superficie de ataque.
Los detalles técnicos, las versiones afectadas y las instrucciones oficiales de actualización están disponibles en la alerta de seguridad publicada por PHP.