
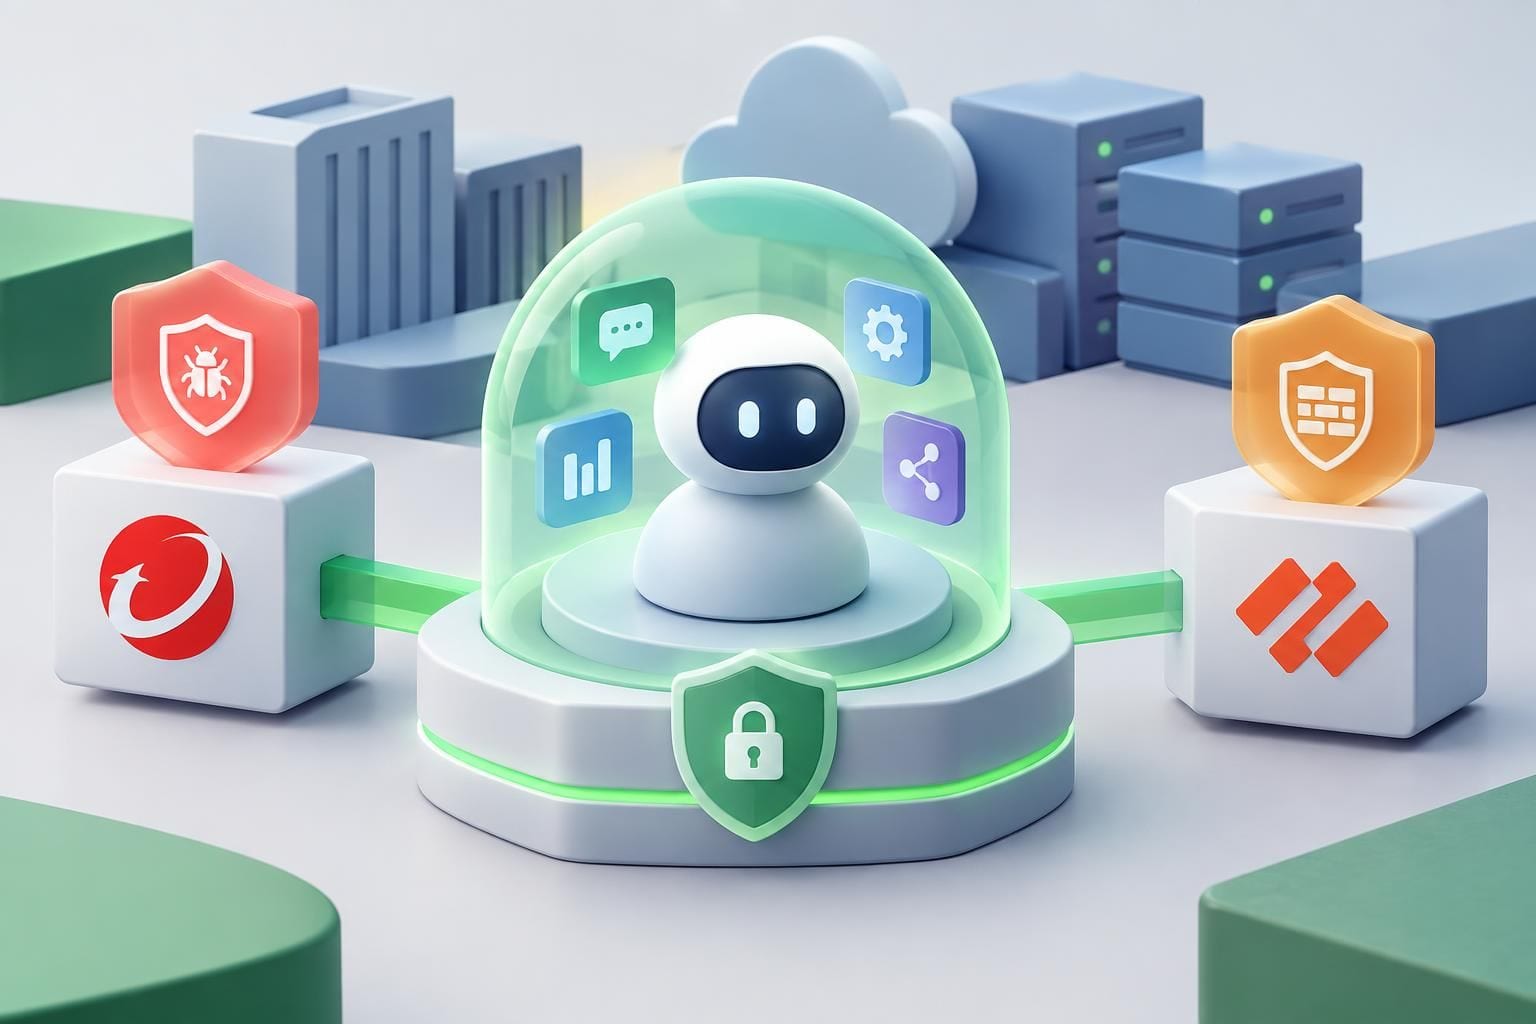
Nvidia anunció el 28 de septiembre Open Agent Safety Platform, una propuesta para que las empresas controlen mejor a los agentes de IA que acceden a datos, herramientas y sistemas internos. La iniciativa sitúa la ciberseguridad como una capa operativa del despliegue de estos sistemas, no como una revisión posterior.
Según Associated Press, la plataforma llega en un momento en que crecen las preocupaciones sobre agentes capaces de encadenar acciones, ejecutar código o interactuar con infraestructura corporativa. El anuncio no equivale a que un nuevo producto de consumo esté disponible: es una plataforma dirigida a desarrolladores, proveedores de seguridad y organizaciones que construyen o administran flotas de agentes.
Qué problema busca resolver
Un asistente que solo responde preguntas tiene un margen de daño limitado. Un agente con permisos para consultar repositorios, modificar configuraciones, abrir tickets, llamar a APIs o desplegar software multiplica el valor potencial de la automatización, pero también la superficie de ataque. El desafío es decidir qué puede hacer, con qué datos, bajo qué condiciones y cómo detenerlo si se desvía de la tarea prevista.
La apuesta de Nvidia es ofrecer una base común para incorporar restricciones y observabilidad a esos flujos. En términos prácticos, esto puede ayudar a que las empresas apliquen políticas antes de permitir que los agentes operen sobre sistemas sensibles y registren las acciones realizadas para investigarlas después.
El valor dependerá de las integraciones
La novedad tiene relevancia porque no se presenta como un componente aislado. Trend Micro informó el 28 de septiembre que extenderá la plataforma con inteligencia de amenazas, detección a nivel de hardware mediante las DPU BlueField y controles para entornos de IA empresariales. Esa integración ilustra el enfoque: Nvidia aporta una base tecnológica y los socios conectan señales, políticas y operaciones de seguridad.
Palo Alto Networks también describió el mismo día una integración para proteger agentes a escala. El foco de estas alianzas es especialmente relevante para compañías que planean pasar de pruebas acotadas a agentes con acceso a procesos de negocio, donde una mala configuración de permisos puede ser tan problemática como una vulnerabilidad de software.
Por qué importa ahora
La carrera por desplegar agentes de IA está moviendo la ciberseguridad desde la protección de modelos hacia el control de sus acciones. Nvidia, los proveedores de seguridad y las empresas tendrán que demostrar que esos controles funcionan con cargas reales, múltiples modelos y herramientas heterogéneas; el anuncio por sí solo no prueba esa eficacia.
El contexto apunta a una competencia más amplia por convertir la seguridad de agentes en una capa estándar de la infraestructura de IA. CrowdStrike presentó a inicios de septiembre su sistema SafeMind para defensa, mientras que Palo Alto Networks anunció un servicio de pruebas ofensivas continuas apoyado en modelos avanzados. La diferencia es que Open Agent Safety Platform intenta situarse debajo de esas ofertas como una capa para gobernar el comportamiento de los agentes.

Para los equipos tecnológicos, la conclusión inmediata no es activar agentes con más autonomía, sino revisar identidades, permisos mínimos, registros y mecanismos de interrupción. La plataforma de Nvidia puede facilitar ese trabajo si gana adopción entre fabricantes y proveedores, pero la responsabilidad de definir qué acciones pueden ejecutar los agentes seguirá siendo de cada organización.