
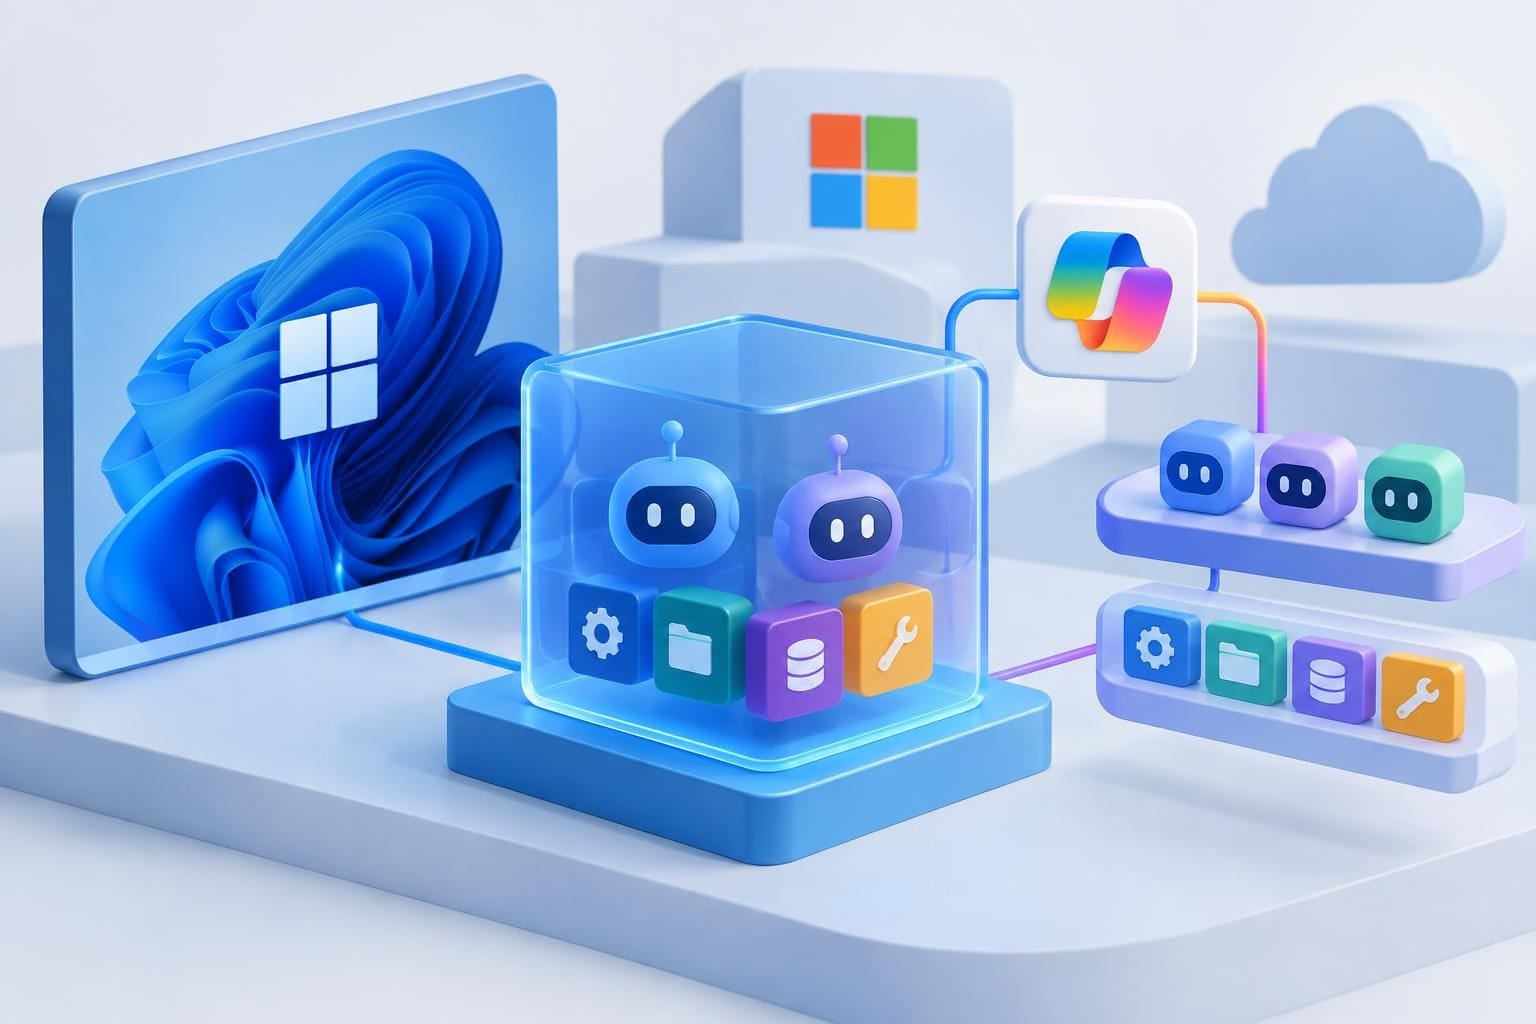
Microsoft presentó Execution Containers, una función para Windows 11 orientada a ejecutar agentes de IA y sus herramientas en entornos aislados. La novedad forma parte de la estrategia de inteligencia híbrida de la compañía, que combina procesamiento local y servicios en la nube, y busca dar más control a las tareas que los agentes realizan en el equipo.
La propuesta no es un nuevo asistente para el usuario final ni un producto independiente: es una capa de ejecución para desarrolladores y plataformas que quieran llevar agentes a Windows sin concederles acceso indiscriminado al sistema. Microsoft la describe como un mecanismo de contención gobernado por políticas, pensado para separar procesos, modelos y herramientas del resto del dispositivo.
Qué cambia con los Execution Containers
Los agentes de IA suelen necesitar ejecutar código, consultar archivos, usar aplicaciones o llamar herramientas para completar tareas. Con los nuevos contenedores, esas acciones pueden quedar delimitadas por reglas definidas para cada carga de trabajo. En la práctica, el enfoque traslada a Windows 11 una separación específica para flujos agentivos, en vez de dejar que cada aplicación resuelva por su cuenta cómo aislar procesos sensibles.
Microsoft también vincula los contenedores con su apuesta por modelos locales y herramientas en GitHub Copilot. Eso abre la puerta a que ciertos flujos de desarrollo y automatización se ejecuten en el PC, mientras otras peticiones se deriven a la nube según la capacidad que requieran. Los agentes y los contenedores pasan así a ser piezas centrales de la arquitectura de IA híbrida que la empresa está promoviendo para Windows.
Una función enfocada en la plataforma, no en una actualización visible
La diferencia importante está en el público al que apunta. Execution Containers no cambia de forma inmediata la interfaz de Windows ni añade por sí solo una nueva experiencia conversacional. Su impacto dependerá de que desarrolladores, proveedores de modelos y creadores de agentes adopten esta capa para construir tareas locales con límites más claros.
Para los equipos técnicos, el anuncio suma una alternativa integrada al sistema operativo para gestionar permisos y aislamiento en automatizaciones que combinan código, herramientas y modelos. Para quienes usan Windows 11, el efecto será más indirecto: aplicaciones con agentes que puedan operar en contenedores definidos, en lugar de requerir un acceso amplio al entorno del usuario.
Microsoft presentó esta función dentro de su actualización de octubre para Windows y Surface, junto con novedades de búsqueda, ejecución de modelos locales y Copilot. La compañía la muestra como disponibilidad general, aunque la adopción efectiva dependerá de las aplicaciones y servicios que decidan integrarla.
Más información en la página de novedades de Windows y Surface de Microsoft.