
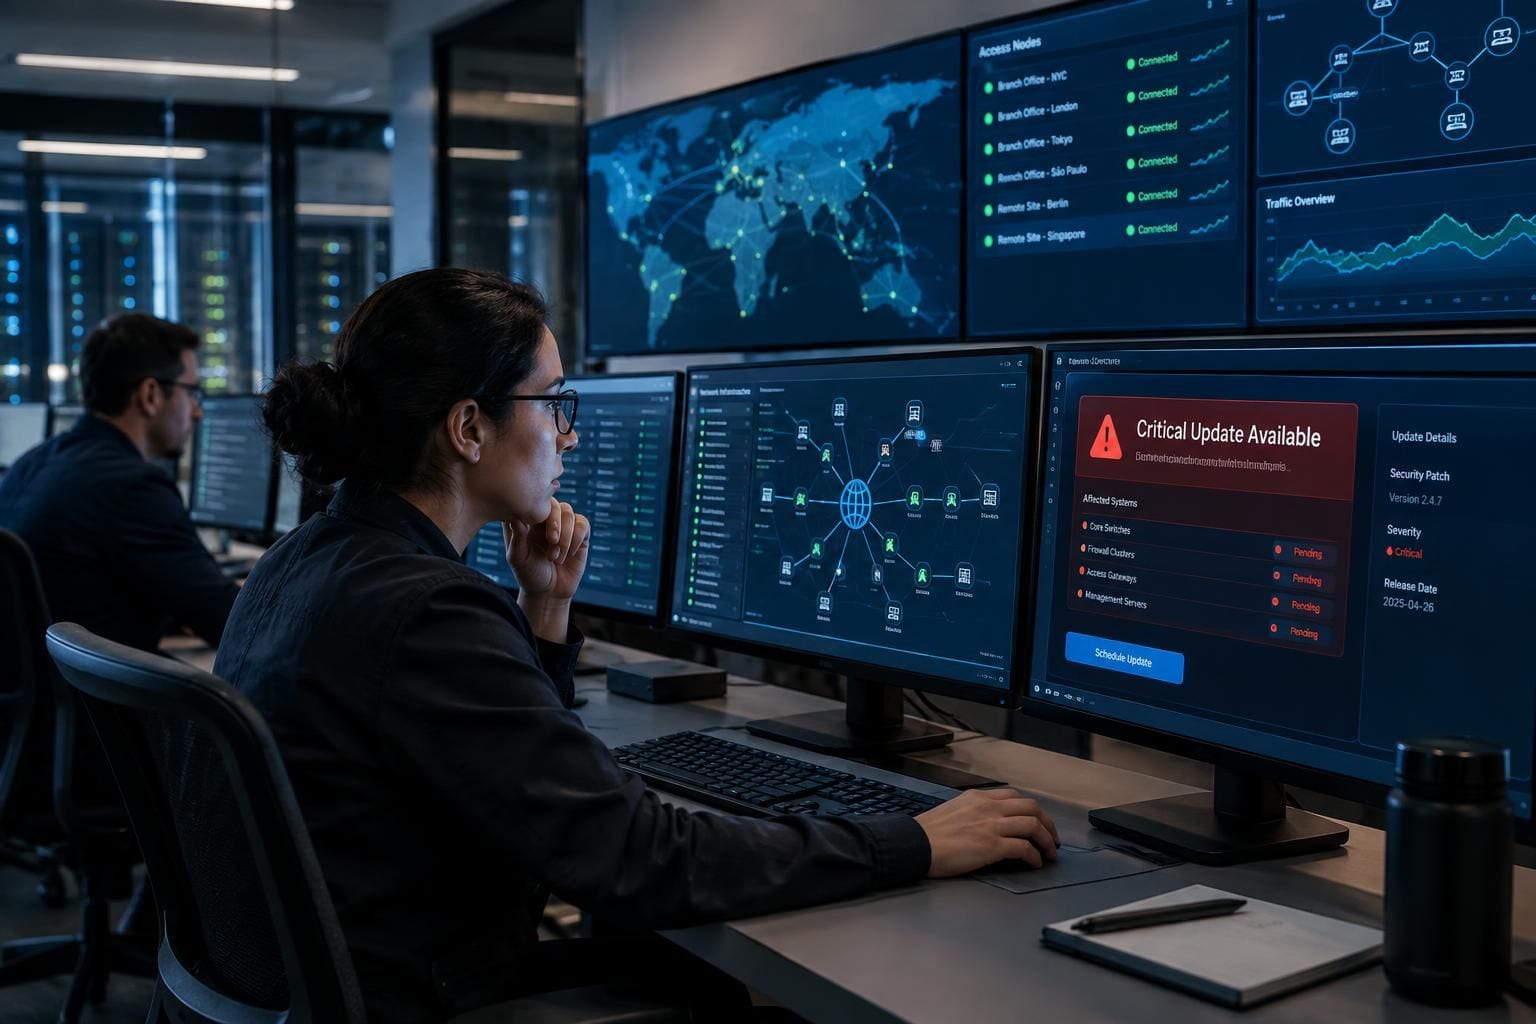
F5, BIG-IP y una vulnerabilidad zero-day vuelven a poner la gestión de parches en el centro de la agenda: la compañía publicó actualizaciones para una falla de BIG-IP Access Policy Manager (APM) que, según un reporte de BleepingComputer, ya está siendo explotada en ataques de ejecución remota de código.
La novedad importa menos por la existencia de un parche —algo habitual en productos de infraestructura— que por el orden de los factores: se trata de una corrección publicada cuando hay explotación activa. Para las organizaciones que usan BIG-IP APM, la prioridad es comprobar exposición, aplicar las actualizaciones disponibles y revisar sus registros en busca de actividad anómala.
¿Qué ocurrió y por qué cambia la urgencia?
F5 corrigió una vulnerabilidad zero-day en BIG-IP APM. El término describe una falla que llega a conocimiento público o es aprovechada por atacantes antes de que los usuarios cuenten con un ciclo normal de mitigación; en este caso, la disponibilidad del parche no elimina por sí sola el riesgo para las instalaciones que permanezcan sin actualizar.
El componente afectado, Access Policy Manager, se utiliza para controlar acceso a aplicaciones y recursos corporativos. Por eso, una debilidad con potencial de ejecución remota de código merece atención prioritaria: estos equipos suelen estar expuestos a internet o situados en puntos sensibles entre usuarios, identidades y servicios internos.
La pregunta clave: ¿basta con actualizar?
Actualizar es el primer paso, pero no necesariamente el último. Una empresa que tenga BIG-IP APM desplegado debería confirmar qué instancias están en producción, validar la versión instalada frente al boletín de F5 y aplicar el parche siguiendo su procedimiento de cambios. Si el equipo está expuesto públicamente, conviene acelerar la ventana de mantenimiento en lugar de esperar al calendario regular.
También resulta razonable investigar indicios previos a la corrección. La explotación de una zero-day puede haber ocurrido antes de que la organización recibiera la alerta, de modo que los equipos de seguridad deberían conservar y analizar registros del dispositivo, autenticaciones inusuales, cambios de configuración y conexiones administrativas inesperadas. F5, BIG-IP y la zero-day deben tratarse como un mismo incidente potencial hasta descartar señales de compromiso.
Qué deben hacer usuarios y equipos de TI
- Identificar todas las instancias de BIG-IP APM, incluidas las que operan en entornos de contingencia o pruebas.
- Revisar el aviso técnico y las actualizaciones publicadas por F5 para confirmar el software afectado y la corrección aplicable.
- Priorizar los equipos accesibles desde internet y restringir temporalmente la exposición administrativa cuando sea posible.
- Buscar actividad inusual en registros de acceso, administración y cambios de configuración antes y después de instalar el parche.
- Documentar la actualización y verificar que los servicios de autenticación y acceso siguen operando como se espera.
El episodio es otra señal de que los dispositivos de borde siguen siendo objetivos de alto valor. Para las compañías, el cambio no es una nueva función ni una mejora opcional: la vulnerabilidad zero-day de F5 en BIG-IP APM requiere una revisión operativa inmediata, especialmente donde el producto forma parte del acceso remoto o de la capa de identidad.