
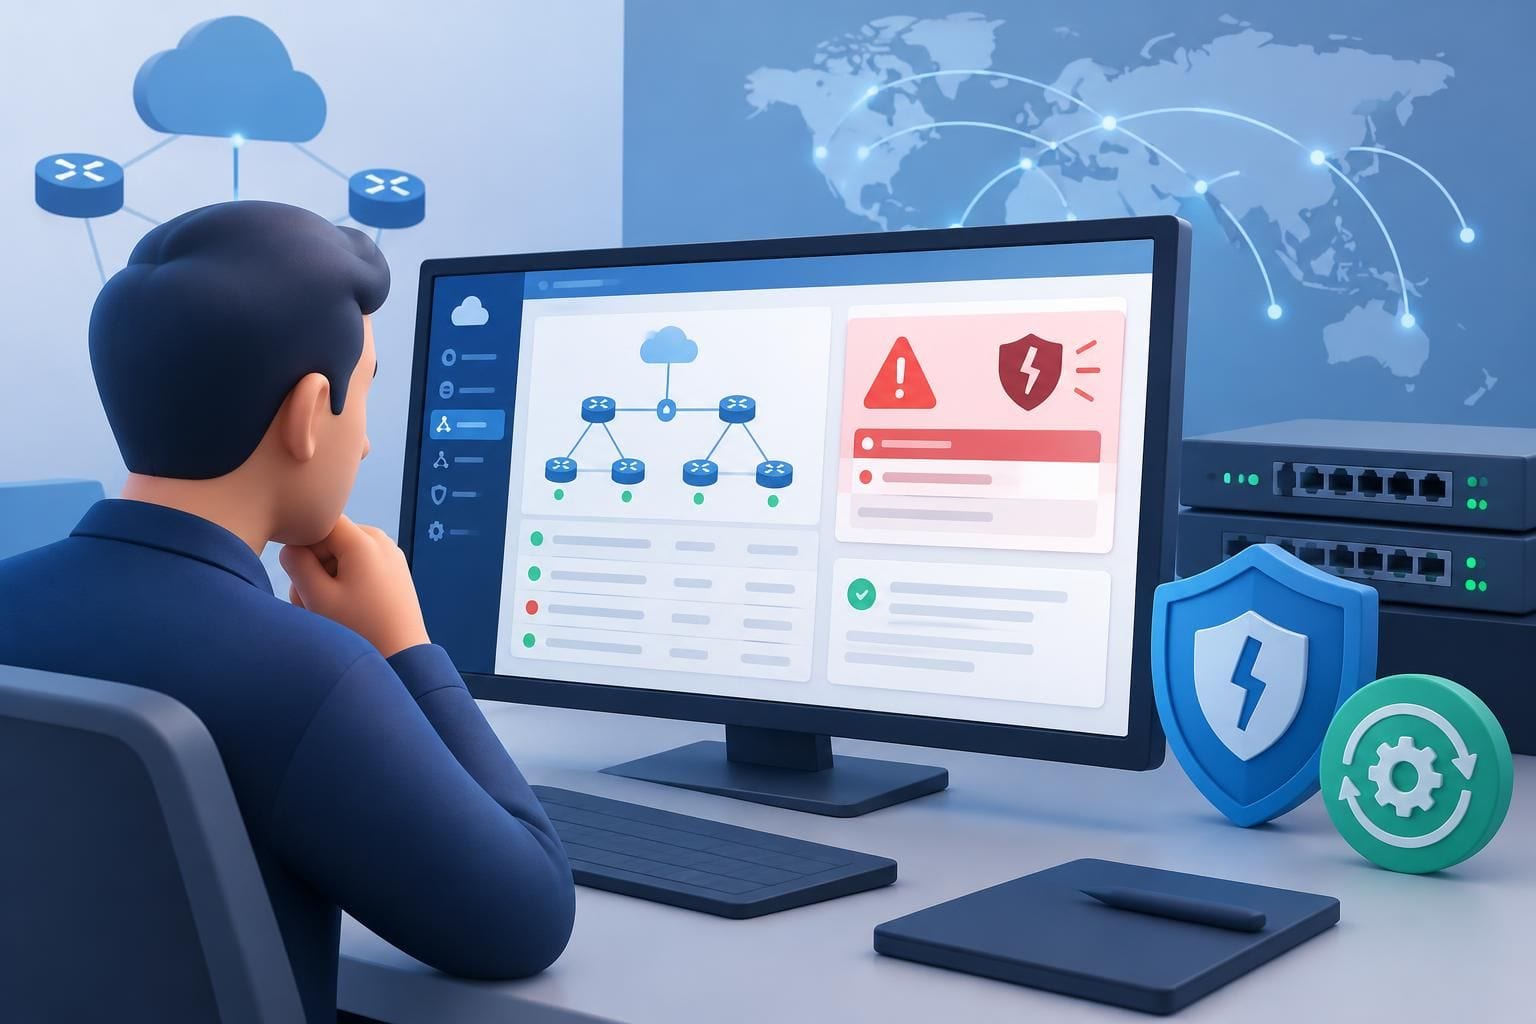
Cisco publicó el 30 de septiembre una actualización de seguridad para SD-WAN Manager tras confirmar que CVE-2026-76504, una vulnerabilidad crítica de omisión de autenticación, ya fue explotada en ataques. El aviso importa especialmente a empresas con esta plataforma de gestión de redes desplegada en sus propios centros de datos: un atacante remoto no autenticado podría obtener privilegios equivalentes a los de un administrador.
La vulnerabilidad afecta al manejo de la autenticación basada en sesiones de la API de Cisco Catalyst SD-WAN Manager. Según el boletín oficial de Cisco, el problema reside en el tratamiento incorrecto de la codificación de una URI dentro de una petición HTTP. Mediante una solicitud especialmente manipulada, un atacante puede saltarse una regla diseñada para proteger un endpoint de la API.
Qué cambia con la alerta de Cisco
No se trata solo de una corrección preventiva. Cisco indicó que su equipo de respuesta a incidentes, PSIRT, tuvo conocimiento de explotación activa durante septiembre de 2026. La compañía calificó el fallo con 9,8 sobre 10 en la escala CVSS, una puntuación que refleja la combinación de acceso remoto por red, ausencia de autenticación previa y posible impacto sobre confidencialidad, integridad y disponibilidad.
En términos prácticos, una intrusión con permisos administrativos en el plano de gestión de una red SD-WAN puede abrir la puerta a cambios de configuración, acceso a información operativa y movimientos posteriores dentro de la infraestructura. El alcance concreto dependerá de cómo esté segmentada cada organización y de qué sistemas estén conectados a la plataforma, pero el vector afecta a un componente central de administración.
El aviso de Cisco sobre CVE-2026-76504 no atribuye la explotación a un grupo específico ni detalla cuántas organizaciones fueron comprometidas. Tampoco presenta soluciones alternativas que eliminen el defecto: la respuesta definitiva es instalar una versión corregida del software.
Qué deben hacer los equipos de TI
La recomendación principal es identificar con urgencia las instancias de Catalyst SD-WAN Manager expuestas y actualizar a las versiones que Cisco marca como corregidas en su aviso. Antes de aplicar cambios, los equipos deberían revisar la matriz de versiones afectadas y la ruta de actualización correspondiente a su entorno, porque las plataformas de red suelen estar integradas con controladores, políticas y ventanas de mantenimiento específicas.
- Priorizar los despliegues locales accesibles desde redes no confiables o desde internet.
- Restringir el acceso a los componentes de control mediante filtrado de red y permitir solo hosts conocidos y confiables.
- Revisar registros web y enviarlos, cuando sea posible, a un servidor externo para conservar evidencia ante una investigación.
- Comprobar credenciales administrativas, limitar el uso de cuentas con privilegios elevados y crear cuentas separadas según las funciones necesarias.
- Contactar al soporte técnico de Cisco si existen indicios de compromiso; el fabricante pide incluir el identificador de la vulnerabilidad en los casos relacionados.
Por qué la explotación activa eleva la prioridad
Las vulnerabilidades críticas en herramientas de administración suelen concentrar atención de atacantes porque pueden ofrecer un punto de control con gran alcance. En este caso, el hecho de que Cisco confirme explotación activa de CVE-2026-76504 cambia la prioridad: las mitigaciones de exposición y monitoreo pueden reducir riesgo mientras se organiza la actualización, pero no sustituyen el parche.
Para los usuarios finales el impacto será indirecto, aunque relevante: una red corporativa comprometida puede afectar la continuidad de aplicaciones internas, conexiones entre sedes y servicios que dependen de esa infraestructura. Para las empresas, la alerta vuelve a poner el foco en inventariar los paneles de gestión de SD-WAN, evitar su exposición innecesaria y tratar las actualizaciones de seguridad de red como una tarea operativa urgente, no como mantenimiento rutinario.